


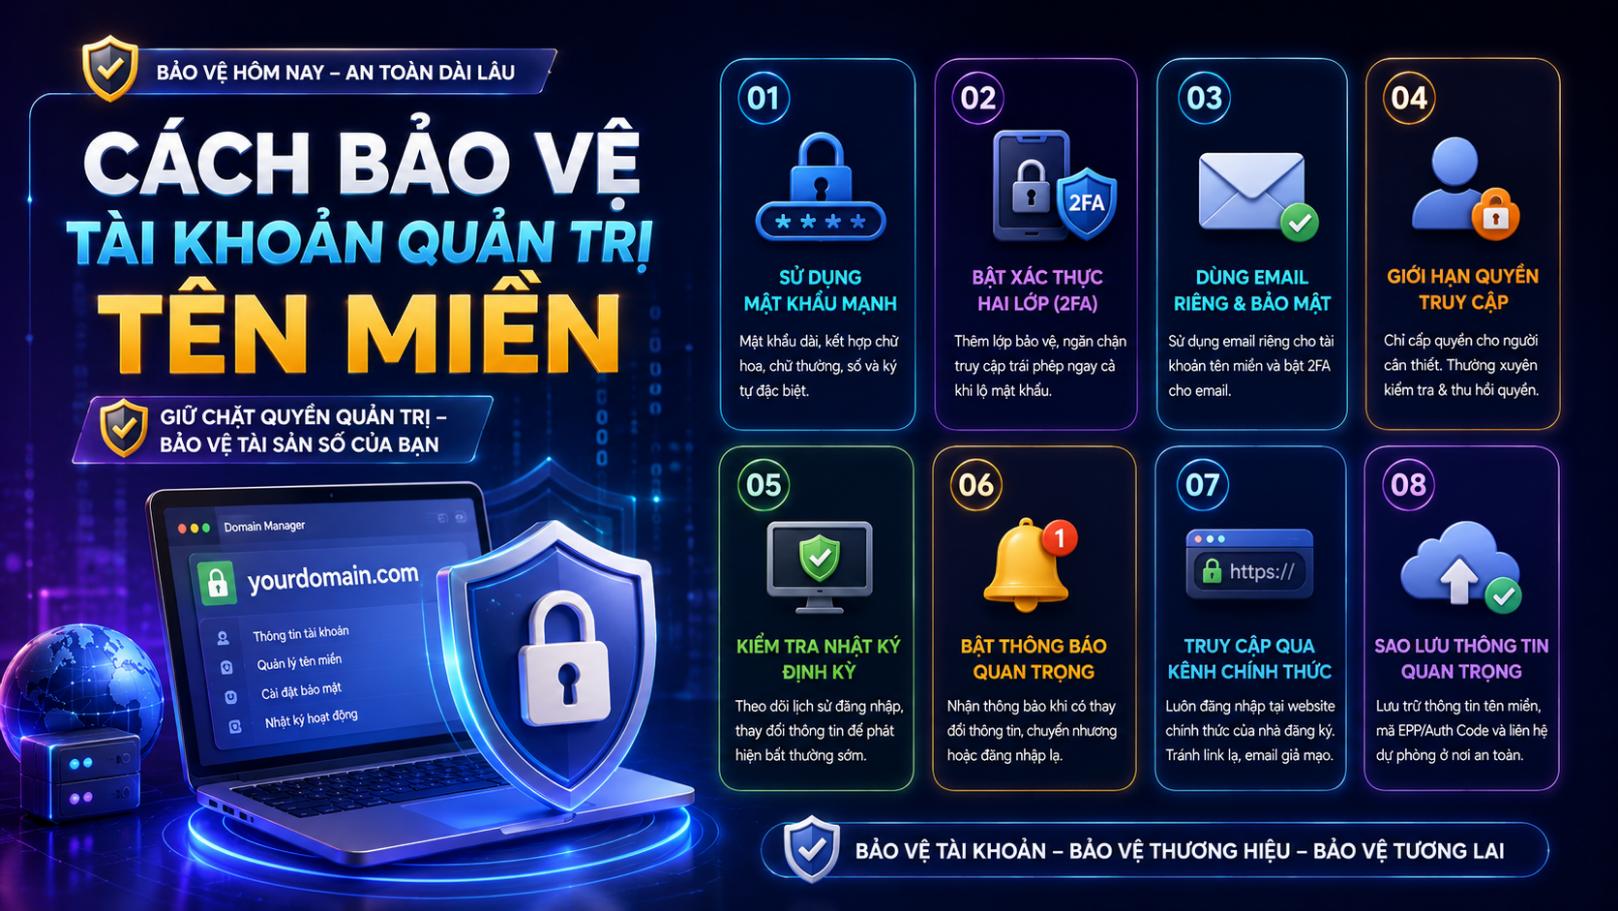
Vì sao phải bảo vệ tài khoản quản trị tên miền?
Tài khoản quản trị tên miền là nơi kiểm soát một trong những tài sản số quan trọng nhất của doanh nghiệp.
Nếu kẻ xấu chiếm được tài khoản registrar, họ có thể:
- Thay đổi DNS.
- Chuyển hướng website.
- Can thiệp hệ thống email.
- Thay đổi thông tin chủ thể.
- Mở khóa tên miền.
- Lấy Auth Code.
- Chuyển tên miền sang registrar khác.
Vì vậy, bảo mật tên miền không chỉ là bảo vệ website mà còn là bảo vệ thương hiệu, email và quyền kiểm soát tài sản số.
Sử dụng tài khoản registrar do chính chủ kiểm soát
Tên miền doanh nghiệp nên được quản lý bằng tài khoản thuộc quyền kiểm soát của:
- Chủ doanh nghiệp.
- Bộ phận được doanh nghiệp ủy quyền.
- Người quản trị nội bộ có quy trình bàn giao rõ ràng.
Không nên để:
- Freelancer.
- Agency.
- Công ty thiết kế website.
- Nhân viên đã nghỉ việc.
là người duy nhất nắm tài khoản registrar.
Đơn vị kỹ thuật có thể hỗ trợ DNS hoặc website nhưng quyền sở hữu tài khoản chính nên nằm trong tay chủ thể thực sự.
Sử dụng mật khẩu riêng cho tài khoản tên miền
Không nên dùng chung mật khẩu giữa:
- Registrar.
- Email.
- Hosting.
- Website.
- Mạng xã hội.
Nếu một dịch vụ bị lộ mật khẩu, kẻ xấu có thể thử đăng nhập sang các hệ thống khác.
Mật khẩu registrar nên:
- Dài.
- Khó đoán.
- Không chứa thông tin cá nhân dễ biết.
- Không sử dụng lại ở dịch vụ khác.
Có thể sử dụng trình quản lý mật khẩu uy tín để tạo và lưu mật khẩu mạnh.
Bật xác thực hai bước
Nếu registrar hỗ trợ, nên bật:
2FA hoặc MFA – xác thực hai bước/nhiều lớp.
Khi đó, chỉ có mật khẩu vẫn chưa đủ để đăng nhập.
Các hình thức thường gặp gồm:
- Ứng dụng Authenticator.
- Khóa bảo mật.
- Passkey.
- Mã xác thực qua thiết bị.
Với tên miền doanh nghiệp hoặc tên miền giá trị cao, 2FA nên được xem là lớp bảo vệ cơ bản.
Ưu tiên phương thức 2FA an toàn hơn SMS nếu có
Nếu registrar cung cấp nhiều lựa chọn, có thể ưu tiên:
- Authenticator.
- Passkey.
- Hardware Security Key.
so với chỉ sử dụng SMS.
SMS vẫn tốt hơn không có 2FA, nhưng số điện thoại có thể gặp rủi ro như mất SIM hoặc bị chiếm quyền thông qua các hình thức social engineering.
Bảo vệ email quản trị tên miền
Email liên kết với registrar quan trọng không kém chính tài khoản tên miền.
Nếu kẻ xấu kiểm soát email, họ có thể:
- Yêu cầu reset mật khẩu.
- Nhận mã xác minh.
- Xác nhận thay đổi thông tin.
- Xác nhận chuyển tên miền.
Do đó email quản trị cũng cần:
- Mật khẩu riêng.
- 2FA.
- Email khôi phục an toàn.
- Số điện thoại cập nhật.
Không dùng duy nhất email thuộc chính tên miền để khôi phục
Ví dụ doanh nghiệp sở hữu:
thuonghieu.com
và registrar chỉ sử dụng:
làm email quản trị.
Nếu DNS hoặc email của thuonghieu.com bị gián đoạn, việc khôi phục tài khoản registrar có thể trở nên khó khăn.
Nên có thêm một email dự phòng độc lập với chính tên miền đang quản lý.
Bật Domain Lock
Đối với tên miền quốc tế, trạng thái khóa thường được gọi là:
Registrar Lock
hoặc
ClientTransferProhibited.
ICANN xác nhận trạng thái khóa có thể được sử dụng để bảo vệ tên miền trước các thay đổi hoặc chuyển registrar trái phép.
Khi không có nhu cầu chuyển registrar, nên giữ tên miền ở trạng thái khóa.
Chỉ mở khóa khi thực sự thực hiện chuyển tên miền.
Không để tên miền mở khóa lâu
Quy trình nên là:
Cần chuyển → mở khóa → thực hiện chuyển → hoàn tất → khóa lại.
Không nên mở Transfer Lock “sẵn” trong nhiều tuần hoặc nhiều tháng.
Đặc biệt với tên miền giá trị cao, thời gian ở trạng thái mở nên càng ngắn càng tốt.
Bảo mật Auth Code
Auth Code, EPP Code hoặc AuthInfo là mã thường được sử dụng khi chuyển tên miền giữa các registrar.
Không nên:
- Gửi Auth Code cho người hỏi mua tên miền.
- Chụp màn hình rồi gửi vào nhóm chat.
- Lưu trong tài liệu dùng chung.
- Đưa cho nhân viên không liên quan.
- Nhập mã vào website lạ.
Chỉ lấy Auth Code khi thực sự chuẩn bị chuyển registrar.
Cẩn thận khi thay đổi thông tin registrant
Đối với nhiều gTLD, việc thay đổi thông tin người đăng ký có thể ảnh hưởng đến khả năng chuyển tên miền.
ICANN hiện vẫn áp dụng các trường hợp khóa chuyển 60 ngày, chẳng hạn sau một số thay đổi về registrant; cơ chế này được thiết kế một phần để hạn chế việc chuyển tên miền trái phép.
Vì vậy, trước khi:
- Đổi email registrant.
- Đổi tên chủ thể.
- Đổi tổ chức.
- Chuyển registrar.
nên kiểm tra chính sách registrar để tránh tự tạo ra khóa ngoài ý muốn.
Bật Registry Lock với tên miền giá trị cao nếu có
Domain Lock thông thường được quản lý ở cấp registrar.
Một số tên miền còn có thể sử dụng Registry Lock, tạo thêm một lớp kiểm soát ở cấp registry.
VNNIC hiện cung cấp Registry Lock như một giải pháp bảo vệ tên miền .vn trước nguy cơ thay đổi trái phép thông tin liên hệ hoặc máy chủ DNS.
Registry Lock đặc biệt phù hợp với:
- Tên miền thương hiệu lớn.
- Website thương mại điện tử.
- Tên miền có giá trị cao.
- Hệ thống email quan trọng.
Triển khai DNSSEC nếu phù hợp
DNSSEC giúp xác thực dữ liệu DNS và hạn chế nguy cơ dữ liệu DNS bị giả mạo hoặc thay đổi trên đường truyền.
VNNIC hiện khuyến nghị DNSSEC là một trong các giải pháp bảo vệ tên miền .vn.
DNSSEC không thay thế mật khẩu, 2FA hay Domain Lock nhưng bổ sung thêm một lớp bảo vệ cho hệ thống phân giải tên miền.
Không đăng nhập registrar từ link trong email lạ
Một trong những hình thức phổ biến nhất để chiếm tài khoản là phishing.
Kẻ xấu có thể gửi:
“Tên miền sắp hết hạn.”
“Tài khoản cần xác minh.”
“Có yêu cầu chuyển tên miền.”
và dẫn tới một trang đăng nhập giả.
Cách an toàn hơn:
- Không nhấn liên kết lạ.
- Tự mở trình duyệt.
- Nhập trực tiếp địa chỉ registrar.
- Đăng nhập.
- Kiểm tra thông báo trong tài khoản.
Kiểm tra kỹ tên miền của website đăng nhập
Các website giả thường sử dụng địa chỉ gần giống registrar thật.
Ví dụ:
registrar-security.example
thay vì tên miền chính thức của registrar.
Trước khi nhập mật khẩu, nên kiểm tra:
- Tên miền chính xác.
- Kết nối HTTPS.
- Không có ký tự lạ.
- Không bị chuyển sang website khác.
Không nên dựa chỉ vào logo hoặc giao diện vì chúng có thể bị sao chép.
Không cung cấp mã OTP cho bất kỳ ai
Nhân viên hỗ trợ hợp pháp thường không cần bạn đọc mã OTP dùng để đăng nhập tài khoản.
Nếu ai đó yêu cầu:
“Đọc mã vừa gửi về điện thoại để xác minh.”
hãy dừng lại và tự liên hệ lại registrar qua kênh chính thức.
OTP là lớp bảo mật dành cho chính chủ tài khoản.
Phân quyền thay vì chia sẻ mật khẩu
Nếu registrar hỗ trợ:
- User Role.
- Sub-account.
- Delegated Access.
- Team Access.
nên sử dụng các chức năng này thay vì gửi mật khẩu tài khoản chính cho nhiều người.
Ví dụ:
Kỹ thuật: chỉ được quản lý DNS.
Kế toán: quản lý thanh toán.
Chủ doanh nghiệp: giữ quyền thay đổi chủ thể và chuyển tên miền.
Cách này giúp giảm rủi ro khi nhân sự thay đổi.
Kiểm tra quyền truy cập định kỳ
Doanh nghiệp nên kiểm tra:
- Những ai đang có quyền truy cập.
- Thiết bị nào đang đăng nhập.
- API key nào đang hoạt động.
- Nhân viên cũ còn quyền không.
- Agency cũ còn quyền không.
Quyền không còn cần thiết nên được thu hồi ngay.
Bảo vệ API key
Một số registrar cung cấp API để:
- Quản lý DNS.
- Đăng ký tên miền.
- Thay đổi cấu hình.
- Quản lý danh mục.
API key có thể có quyền rất lớn.
Không nên:
- Đưa API key vào mã nguồn công khai.
- Gửi qua chat.
- Chia sẻ cho nhiều người.
- Dùng cùng một key cho mọi hệ thống.
Nếu registrar hỗ trợ, nên giới hạn quyền và IP được phép sử dụng API.
Không lưu mật khẩu trong trình duyệt trên máy dùng chung
Máy tính:
- Quầy lễ tân.
- Máy dùng chung.
- Máy của agency.
- Máy tính công cộng.
không nên được sử dụng để lưu thông tin đăng nhập registrar.
Với tài khoản quan trọng, nên sử dụng thiết bị cá nhân hoặc thiết bị doanh nghiệp được quản lý.
Kiểm tra thông báo thay đổi tài khoản
Cần chú ý các email như:
- Đổi mật khẩu.
- Đổi email.
- Thêm người dùng.
- Tắt 2FA.
- Mở khóa tên miền.
- Lấy Auth Code.
- Đổi nameserver.
- Khởi tạo chuyển registrar.
Nếu mình không thực hiện, phải kiểm tra ngay.
Không nên bỏ qua với suy nghĩ đó chỉ là email tự động.
Theo dõi DNS của tên miền quan trọng
Có thể định kỳ kiểm tra:
- Nameserver.
- A record.
- CNAME.
- MX.
- TXT.
Nếu nameserver hoặc DNS đột ngột thay đổi, đó có thể là dấu hiệu tài khoản bị xâm nhập.
Đặc biệt cần chú ý MX record vì nó kiểm soát hệ thống email.
Cấu hình cảnh báo thay đổi nếu registrar hỗ trợ
Một số registrar cho phép gửi thông báo khi:
- Có đăng nhập mới.
- Thay đổi mật khẩu.
- Thay đổi DNS.
- Mở Domain Lock.
- Chuyển tên miền.
- Thay đổi chủ thể.
Nên bật các loại cảnh báo quan trọng.
Thông báo càng sớm thì khả năng xử lý sự cố càng cao.
Định kỳ sao lưu cấu hình DNS
Đối với website và email quan trọng, nên lưu lại:
- Nameserver.
- A record.
- CNAME.
- MX.
- SPF.
- DKIM.
- DMARC.
- TXT record quan trọng.
Nếu DNS bị thay đổi trái phép, bản sao cấu hình giúp phục hồi nhanh hơn.
Có quy trình bàn giao khi nhân viên nghỉ việc
Khi nhân viên quản lý domain nghỉ việc, cần thực hiện ngay:
- Đổi mật khẩu.
- Thu hồi tài khoản.
- Thu hồi API key.
- Cập nhật email.
- Kiểm tra 2FA.
- Kiểm tra DNS.
- Kiểm tra quyền truy cập.
Không nên chờ đến khi nhân viên đã nghỉ nhiều tuần mới thực hiện.
Tên miền doanh nghiệp không nên đăng ký bằng tài khoản cá nhân của nhân viên
Nếu tên miền thuộc doanh nghiệp nhưng registrar sử dụng:
- Email cá nhân.
- Số điện thoại cá nhân.
- Thẻ thanh toán cá nhân.
của một nhân viên, rủi ro quản trị sẽ cao hơn.
Tên miền nên gắn với thông tin và hệ thống mà doanh nghiệp có thể duy trì lâu dài.
Kiểm tra ngày hết hạn và Auto-Renew
Bảo mật tài khoản tốt nhưng quên gia hạn vẫn có thể làm mất tên miền.
Nên đồng thời kiểm tra:
- Ngày hết hạn.
- Auto-Renew.
- Thẻ thanh toán.
- Email nhận thông báo.
Bảo vệ tên miền cần kết hợp cả:
bảo mật + gia hạn + quản trị chủ thể.
Với tên miền .vn nên sử dụng các lớp bảo vệ phù hợp
VNNIC hiện giới thiệu ba nhóm giải pháp bảo vệ tên miền .vn gồm:
- Registry Lock
- DNSSEC
- eKYC
Trong đó Registry Lock tập trung hạn chế thay đổi trái phép, DNSSEC tăng an toàn cho DNS và eKYC hỗ trợ xác thực chủ thể.
Với tên miền quan trọng, có thể liên hệ Nhà đăng ký .vn để kiểm tra khả năng triển khai các giải pháp này.
Nếu phát hiện đăng nhập bất thường phải làm gì?
Thực hiện ngay:
Bước 1: Đổi mật khẩu registrar.
Bước 2: Đổi mật khẩu email quản trị.
Bước 3: Đăng xuất các phiên đăng nhập khác.
Bước 4: Thiết lập lại 2FA.
Bước 5: Kiểm tra Domain Lock.
Bước 6: Kiểm tra thông tin registrant.
Bước 7: Kiểm tra nameserver và DNS.
Bước 8: Kiểm tra Auth Code hoặc yêu cầu transfer gần đây.
Bước 9: Liên hệ registrar nếu có thay đổi không xác định.
Bước 10: Lưu bằng chứng và lịch sử sự cố.
Không nên chỉ đổi mật khẩu rồi cho rằng vấn đề đã kết thúc.
Nếu tên miền bị chuyển trái phép
Nếu phát hiện tên miền quốc tế đã bị chuyển sang registrar khác mà không được phép, cần liên hệ ngay registrar ban đầu để yêu cầu hỗ trợ.
Transfer Policy của ICANN có các cơ chế xử lý tranh chấp và hạn chế chuyển trong một số tình huống có dấu hiệu gian lận hoặc tranh chấp về danh tính người sở hữu.
Thời gian phản ứng rất quan trọng nên không nên trì hoãn.
Checklist bảo mật tài khoản tên miền
| Nội dung | Khuyến nghị |
|---|---|
| Mật khẩu riêng | Bắt buộc |
| 2FA/MFA | Bật |
| Email quản trị an toàn | Bắt buộc |
| Email dự phòng | Nên có |
| Domain Lock | Bật |
| Auth Code | Giữ kín |
| Registry Lock | Cân nhắc với tên giá trị cao |
| DNSSEC | Cân nhắc triển khai |
| Phân quyền người dùng | Nên sử dụng |
| Kiểm tra quyền truy cập | Định kỳ |
| Sao lưu DNS | Nên có |
| Cảnh báo thay đổi | Bật nếu hỗ trợ |
| Auto-Renew | Bật |
| Ngày hết hạn | Theo dõi |
Mức bảo vệ tối thiểu cho tên miền quan trọng
Một tên miền thương hiệu quan trọng nên có tối thiểu:
Mật khẩu riêng mạnh
2FA
Email quản trị được bảo vệ
Domain Lock
Auto-Renew
Quyền quản trị thuộc chính chủ.
Nếu tên miền có giá trị cao, nên bổ sung:
Registry Lock + DNSSEC + quy trình phân quyền và xác minh thay đổi.
Nguyên tắc quan trọng nhất
Có thể ghi nhớ:
Tên miền thuộc về ai thì tài khoản registrar phải do người đó hoặc doanh nghiệp đó kiểm soát.
Website có thể thuê ngoài.
Hosting có thể thuê ngoài.
Marketing có thể thuê ngoài.
Nhưng quyền kiểm soát tên miền không nên bị giao hoàn toàn cho bên thứ ba.
Kết luận
Bảo vệ tài khoản quản trị tên miền cần được thực hiện nhiều lớp.
Các biện pháp quan trọng nhất gồm:
mật khẩu riêng → 2FA → bảo vệ email → Domain Lock → giữ kín Auth Code → phân quyền → theo dõi DNS → quản lý gia hạn.
Đối với doanh nghiệp, tên miền không nên được xem như một thông tin kỹ thuật chỉ bộ phận IT cần biết.
Đây là tài sản số gắn trực tiếp với website, email và thương hiệu, vì vậy quyền quản trị cần được kiểm soát ở cấp doanh nghiệp.
Tên miền càng giá trị thì quy trình thay đổi càng nên chặt chẽ. Một thao tác mất thêm vài phút để xác minh luôn tốt hơn nguy cơ phải dành nhiều tuần hoặc nhiều tháng để lấy lại một tên miền đã bị chiếm quyền.